العمليات الأمنية
إدارة مركز العمليات الأمنية وتشغيله، ومراقبة الأحداث وتحليل التنبيهات، واكتشاف الحوادث والاستجابة لها، وتحليل معلومات التهديدات ومؤشرات الاختراق.
IBM QRadarWazuhTrend Micro
أجمع بين خبرتي في العمليات الأمنية والحوكمة وإدارة المخاطر والامتثال؛ لتعزيز حماية الأنظمة والبيانات، ورفع الجاهزية للتعامل مع التهديدات السيبرانية.
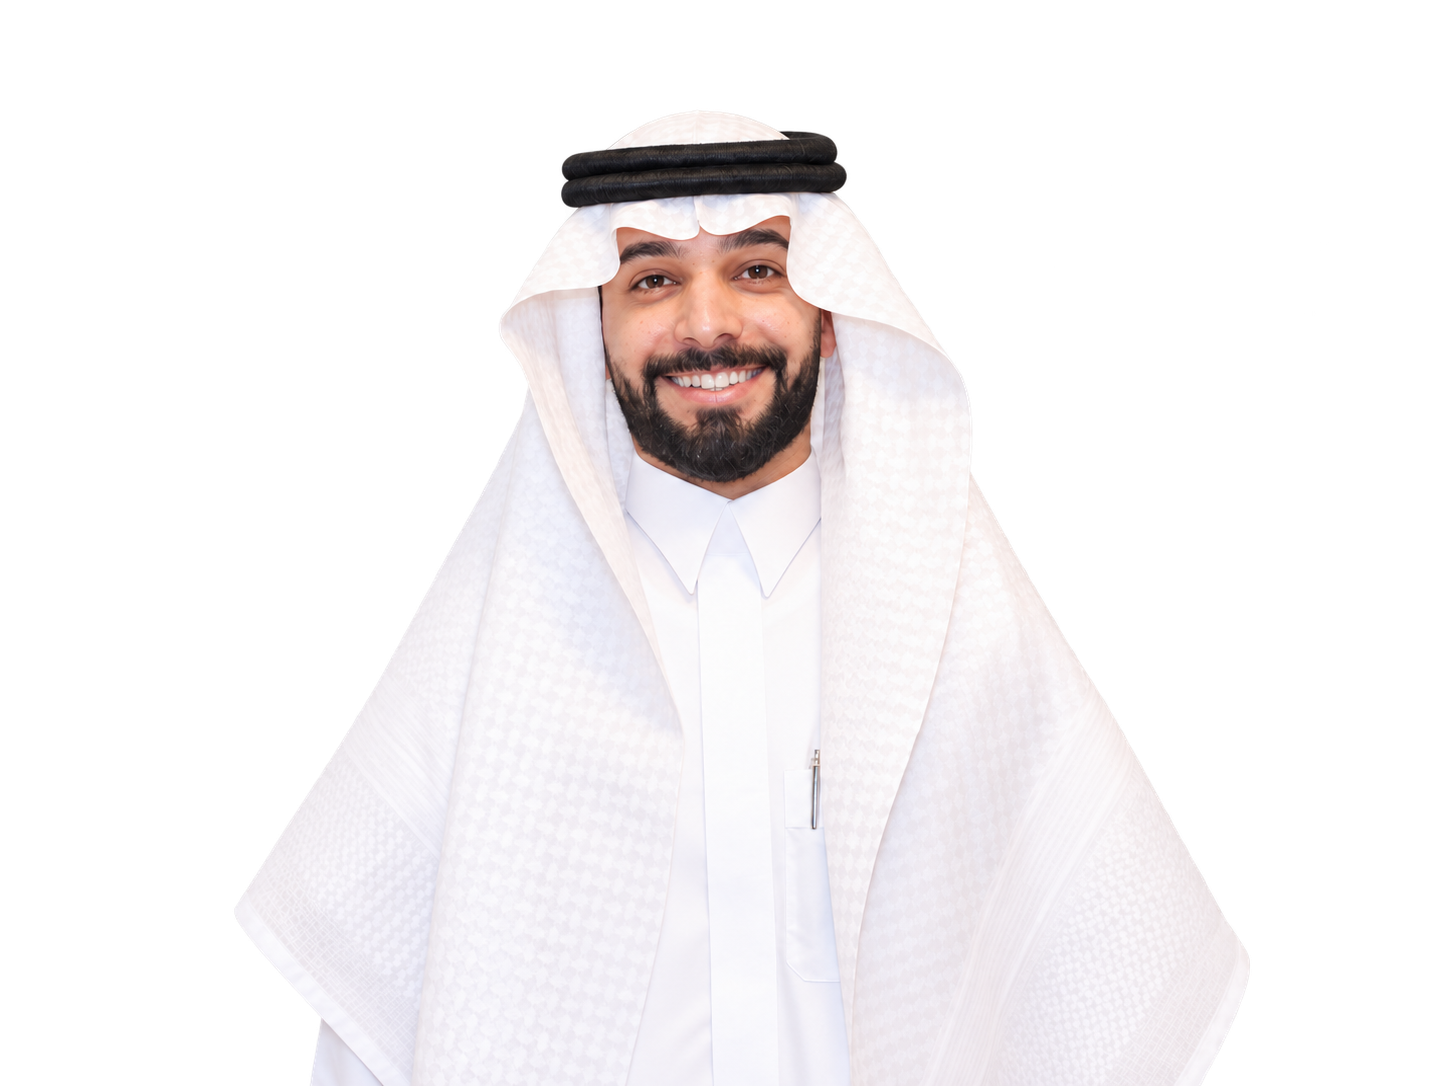
أنا أحمد الرويلي، مهندس أمن سيبراني، أعمل في مجالات الحوكمة وإدارة المخاطر والامتثال (GRC)، وإدارة العمليات الأمنية وتشغيلها. وتشمل خبرتي تطوير السياسات والإجراءات الأمنية، وتحليل الحوادث السيبرانية والاستجابة لها.
أهتم بتطبيق المتطلبات التنظيمية من خلال ممارسات أمنية واضحة تدعم حماية الأصول الرقمية واستمرارية الأعمال. وأعمل على توثيق الإجراءات، وإعداد التقارير ومؤشرات الأداء، والمساهمة في نشر الوعي بالأمن السيبراني.
إدارة مركز العمليات الأمنية وتشغيله، ومراقبة الأحداث وتحليل التنبيهات، واكتشاف الحوادث والاستجابة لها، وتحليل معلومات التهديدات ومؤشرات الاختراق.
تقييم الثغرات وإجراء اختبارات الاختراق ومتابعة معالجتها، وتعزيز أمن البنية التحتية والشبكات، وإدارة وسائل حماية الأنظمة والأجهزة.
تطوير السياسات والإجراءات الأمنية وتطبيقها، وتحليل المخاطر وإعداد خطط معالجتها، ومراجعة أدلة الامتثال لضوابط الهيئة الوطنية للأمن السيبراني.
ساهمت في تحسين ممارسات الحوكمة وإدارة المخاطر والامتثال (GRC) ورفع كفاءتها، وتعزيز الامتثال لضوابط الهيئة الوطنية للأمن السيبراني (NCA)، بما يدعم الجاهزية السيبرانية وكفاءة العمليات الأمنية.
استخدام Wazuh في مراقبة الأحداث والتنبيهات الأمنية.
مراقبة الأحداث وتحليل التنبيهات باستخدام نظام إدارة معلومات وأحداث الأمن (SIEM).
استخدام Qualys في تقييم الثغرات الأمنية وإدارتها.
العمل على حلول Trend Micro لحماية الأنظمة والأجهزة.
العمل في الحوكمة وإدارة المخاطر والامتثال والعمليات الأمنية، وتطوير السياسات والإجراءات، وتحليل الحوادث السيبرانية والاستجابة لها.
تقديم الدعم الفني للأنظمة وبيئات العمل التقنية.
الكلية التقنية — المملكة العربية السعودية · المعدل 4.78 من 5.
يمكنك التواصل معي عبر البريد الإلكتروني أو زيارة حسابي على لينكدإن.
تواصل عبر لينكدإن ↗